
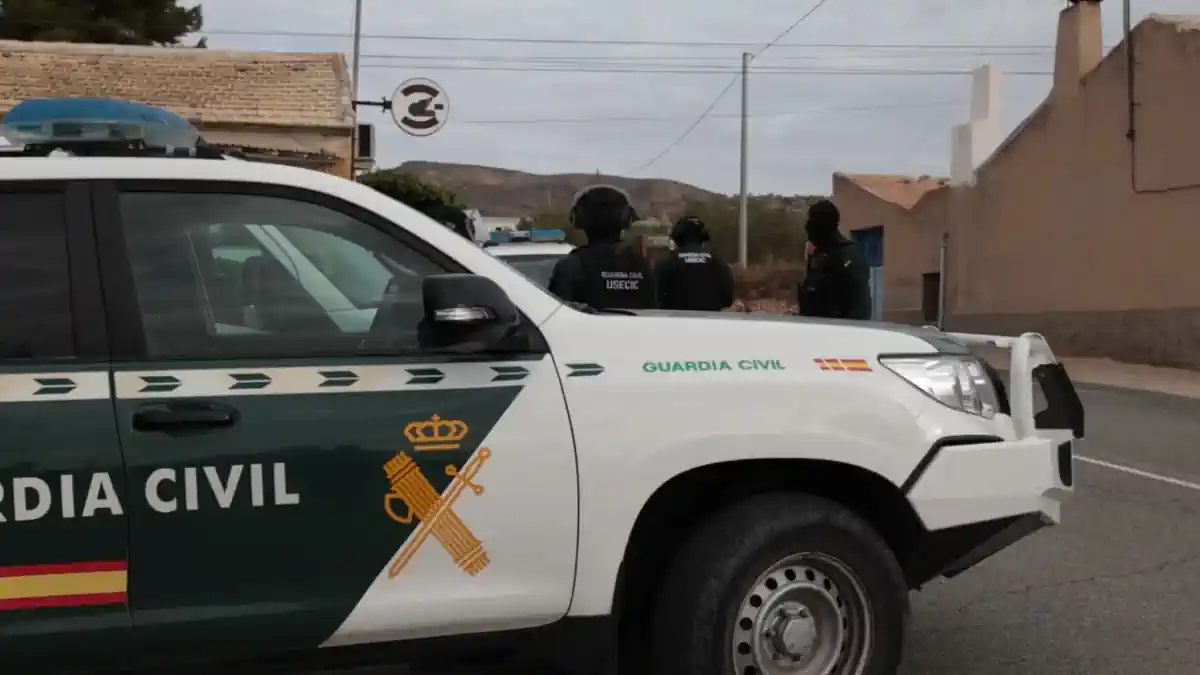
Έφηβος 16 ετών φέρεται να ηγείται της ομάδας ransomware KillSec – Κατασχέθηκαν διακομιστές και ιστοσελίδα διαρροών
Τρεις συλλήψεις και οκτώ έρευνες σε τέσσερις ευρωπαϊκές χώρες, στο πλαίσιο επιχείρησης κατά ομάδας που συνδέεται με περίπου 1.000 επιθέσεις παγκοσμίως.
Στις 30 Σεπτεμβρίου 2026, οι αρχές επιβολής του νόμου ανέλαβαν τον έλεγχο της ιστοσελίδας διαρροών της ομάδας κυβερνοεγκλήματος KillSec, διασφαλίζοντας τουλάχιστον 110 terabytes δεδομένων από περαιτέρω μη εξουσιοδοτημένη πρόσβαση. Η συγκεκριμένη ομάδα χρησιμοποιούσε την ιστοσελίδα για να απειλεί οργανισμούς με δημοσιοποίηση κλεμμένων αρχείων, εάν δεν κατέβαλλαν λύτρα.
Η επιχείρηση πραγματοποιήθηκε στο πλαίσιο της διεθνούς έρευνας με την ονομασία Operation KillSwitch, την οποία συντονίζουν οι γερμανικές αρχές και η οποία αφορά περίπου 1.000 ύποπτες κυβερνοεπιθέσεις σε ολόκληρο τον κόσμο.
Οι ερευνητές εντόπισαν έναν 16χρονο, ο οποίος θεωρείται ο βασικός ύποπτος για τη λειτουργία της ομάδας. Τρεις ύποπτοι συνελήφθησαν προσωρινά, ενώ πραγματοποιήθηκαν οκτώ έρευνες σε κατοικίες στην Ελλάδα, τη Ρουμανία, την Ισπανία και το Ηνωμένο Βασίλειο. Παράλληλα, οι αρχές έθεσαν στο στόχαστρο τα παράνομα έσοδα της ομάδας.
Η KillSec φέρεται να έκλεβε ευαίσθητα δεδομένα εκμεταλλευόμενη ευπάθειες λογισμικού και ανεπαρκώς προστατευμένα σημεία πρόσβασης στα πληροφοριακά συστήματα οργανισμών. Μέχρι στιγμής, περίπου 500 από τις ύποπτες επιθέσεις έχουν επιβεβαιωθεί ως επιτυχημένες. Ο αριθμός ενδέχεται να μεταβληθεί, καθώς οι ερευνητές εξετάζουν τα στοιχεία που κατασχέθηκαν.
Την επιχείρηση ηγήθηκαν η Κρατική Υπηρεσία Εγκληματολογικών Ερευνών του Αμβούργου και η Εισαγγελία του Αμβούργου. Στην έρευνα συμμετείχαν αρχές από το Βέλγιο, τη Φινλανδία, τη Γερμανία, την Ελλάδα, την Ολλανδία, τη Ρουμανία, την Ισπανία, την Ελβετία, το Ηνωμένο Βασίλειο και τις Ηνωμένες Πολιτείες, με τη συνδρομή της Europol και της Eurojust. Σημαντική ήταν επίσης η υποστήριξη των εταιρειών κυβερνοασφάλειας Bitdefender και Group-IB.
Τα κλεμμένα δεδομένα ως μέσο εκβιασμού
Η KillSec δραστηριοποιείται περίπου από το 2024. Τα μέλη της εκμεταλλεύονταν ευπάθειες λογισμικού και ανεπαρκώς προστατευμένα σημεία πρόσβασης, ιδιαίτερα σε υπηρεσίες αποθήκευσης δεδομένων στο cloud, προκειμένου να αποκτούν πρόσβαση στα συστήματα οργανισμών.
Στη συνέχεια, αντέγραφαν ευαίσθητα εσωτερικά δεδομένα σε υποδομές που βρίσκονταν υπό τον έλεγχό τους.
Τα θύματα αναφέρονταν στην ιστοσελίδα διαρροών της ομάδας, η οποία λειτουργούσε στο σκοτεινό διαδίκτυο (dark web), και απειλούνταν με δημοσιοποίηση των αρχείων τους εάν δεν κατέβαλλαν λύτρα. Σε περιπτώσεις μη πληρωμής, τα κλεμμένα αρχεία μπορούσαν να διατεθούν δωρεάν για λήψη. Σύμφωνα με τα στοιχεία της έρευνας, σε ορισμένες περιπτώσεις η ομάδα κατάφερε να αποσπάσει σημαντικά ποσά ως λύτρα.
Οι ερευνητές διαπίστωσαν επίσης ότι η ομάδα χρησιμοποιούσε εργαλεία τεχνητής νοημοσύνης (AI) για την κατασκευή και τη συντήρηση της υποδομής ransomware, καθώς και για τον εντοπισμό πιθανών στόχων.
Στο επίκεντρο της έρευνας ανήλικοι και νεαροί ύποπτοι
Οι αρχές αρκετών χωρών ξεκίνησαν να ερευνούν επιθέσεις που αποδίδονται στην KillSec στις αρχές του 2025. Η διεθνής έρευνα οδήγησε στον εντοπισμό υπόπτων που φέρεται να είχαν διαφορετικούς ρόλους στην ομάδα, μεταξύ των οποίων διαχειριστής, προγραμματιστής, διαπραγματευτής και συνεργαζόμενο μέλος.
Ο φερόμενος ως διαχειριστής και βασικός χειριστής της ομάδας είναι 16 ετών. Ένας ύποπτος προγραμματιστής έγινε 18 ετών τον Αύγουστο του 2026, ενώ φέρεται να ήταν ανήλικος κατά τον χρόνο τέλεσης ορισμένων από τις υπό διερεύνηση πράξεις.
Οι ερευνητές εντόπισαν επίσης ένα άτομο που φέρεται να είχε αναλάβει τις διαπραγματεύσεις και ένα ακόμη που εκτιμάται ότι λειτουργούσε ως συνεργαζόμενο μέλος της ομάδας. Οι έρευνες για τον εντοπισμό άλλων πιθανών εμπλεκομένων συνεχίζονται.
Κατασχέθηκαν διακομιστές και περιουσιακά στοιχεία
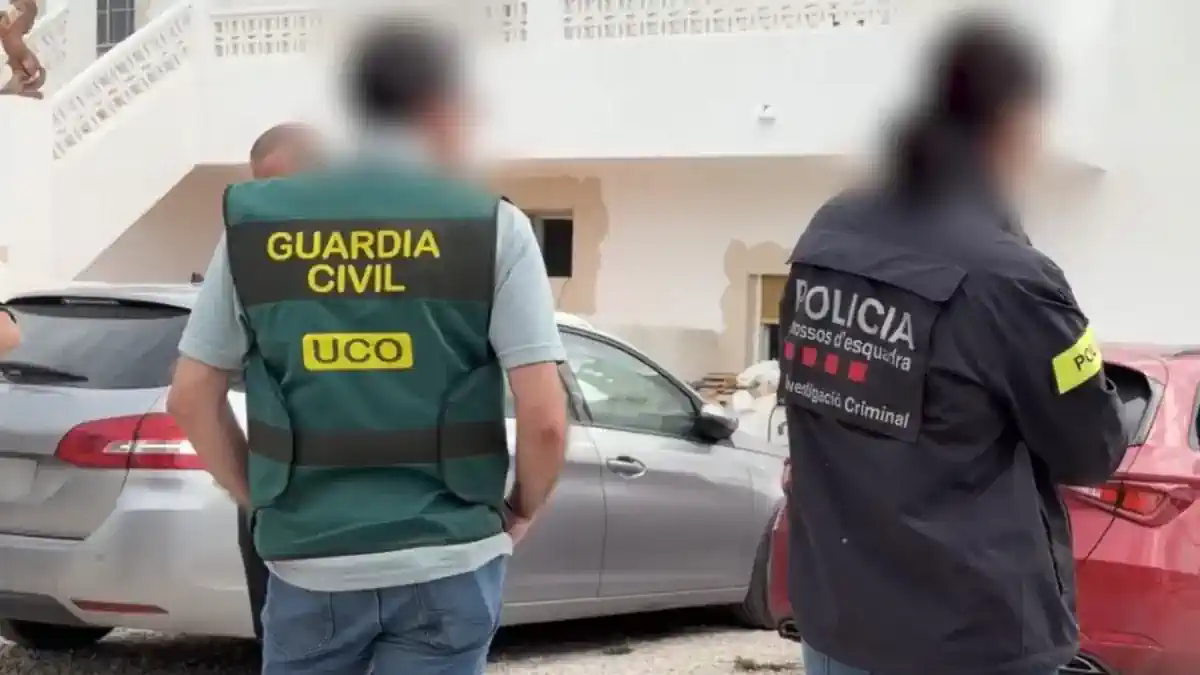
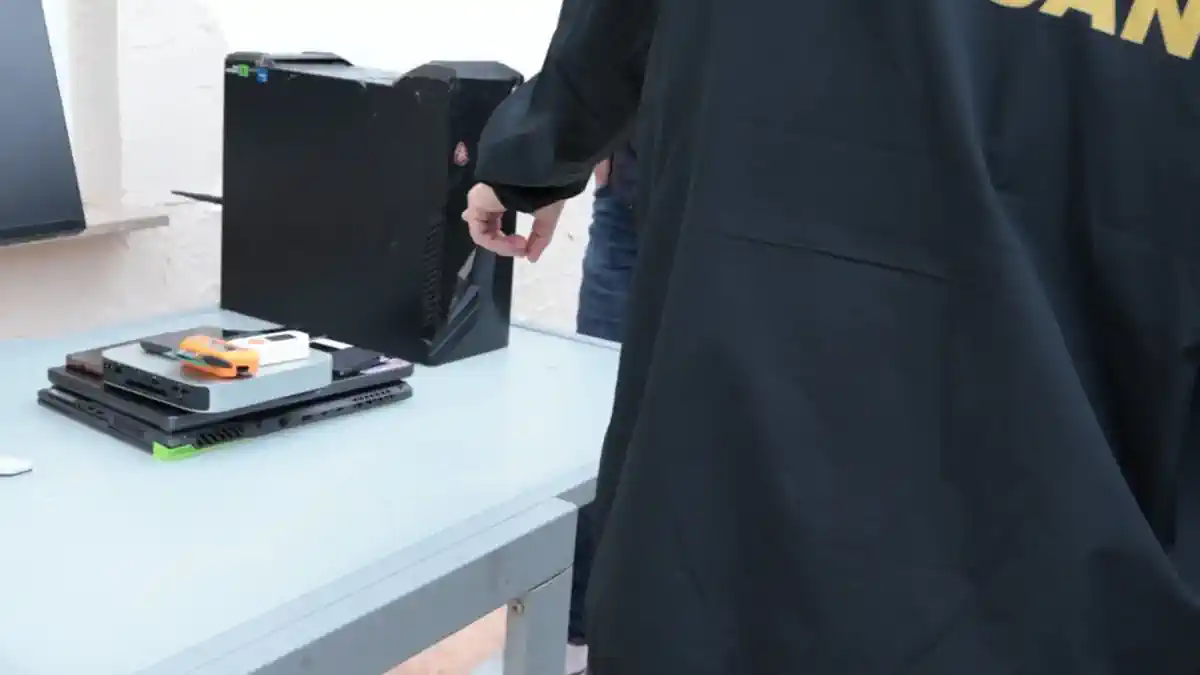
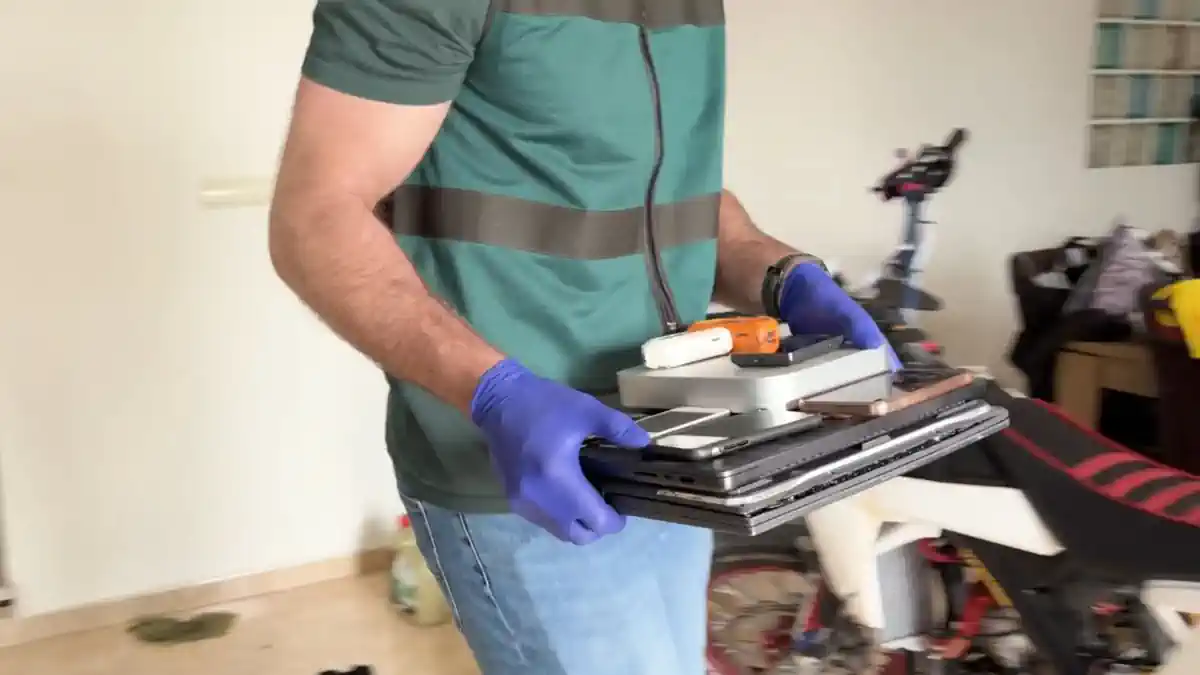
Η συντονισμένη επιχείρηση στόχευσε τόσο τα πρόσωπα που φέρονται να βρίσκονται πίσω από την KillSec όσο και τις τεχνικές υποδομές που χρησιμοποιούσαν. Οι αρχές πραγματοποίησαν οκτώ έρευνες σε κατοικίες στην Ισπανία, την Ελλάδα, τη Ρουμανία και το Ηνωμένο Βασίλειο, προχώρησαν σε τρεις προσωρινές συλλήψεις και κατάσχεσαν ψηφιακά πειστήρια και περιουσιακά στοιχεία.
Κατά τη διάρκεια της έρευνας, πέντε κεντρικοί διακομιστές τέθηκαν υπό τον έλεγχο της αστυνομίας. Σε αυτούς περιλαμβάνονταν υποδομές που χρησιμοποιούνταν για τη διαχείριση των δραστηριοτήτων της ομάδας και την αποθήκευση δεδομένων που είχαν αφαιρεθεί από τα θύματα.
Οι αρχές ανέλαβαν επίσης τον έλεγχο των διαδικτυακών τομέων που χρησιμοποιούσε η KillSec και ανακατεύθυναν τους επισκέπτες σε σελίδα με ενημέρωση για την κατάσχεση από τις διωκτικές αρχές.
Οι ερευνητές εξετάζουν τις συσκευές και τα δεδομένα που κατασχέθηκαν, ενώ παράλληλα παρακολουθούν τη διαδρομή των παράνομων εσόδων, συμπεριλαμβανομένων των συναλλαγών σε κρυπτονομίσματα. Τα στοιχεία ενδέχεται να οδηγήσουν στον εντοπισμό περισσότερων θυμάτων, επιθέσεων και εμπλεκομένων.
Διεθνής συνεργασία υπό τον συντονισμό Europol και Eurojust
Καθώς οι έρευνες για την KillSec εξελίσσονταν σε διαφορετικές χώρες, η Europol συνέβαλε στη συγκέντρωση και διασύνδεση των πληροφοριών. Το Ευρωπαϊκό Κέντρο για το Κυβερνοέγκλημα της Europol συνέταξε αναφορές για τη δραστηριότητα της ομάδας, έφερε τους ερευνητές σε επαφή με συνεργάτες από τον ιδιωτικό τομέα και παρείχε εξειδικευμένη υποστήριξη για την παρακολούθηση συναλλαγών σε κρυπτονομίσματα και την εξέταση ψηφιακών πειστηρίων.
Στον συντονισμό συνέβαλε επίσης η Κοινή Ομάδα Δράσης για το Κυβερνοέγκλημα (J-CAT), η οποία λειτουργεί υπό την Europol, υποστηρίζοντας την επικοινωνία και τη συνεργασία μεταξύ των εθνικών αρχών.
Μέσω του συντονισμού της Eurojust, οι δικαστικές αρχές συνεργάστηκαν για τον εντοπισμό υπόπτων, τον εντοπισμό των υποδομών της ομάδας και την παρακολούθηση των οικονομικών διαδρομών. Η Eurojust υποστήριξε τον σχεδιασμό της ημέρας της επιχείρησης και λειτούργησε κέντρο συντονισμού, ώστε οι ενέργειες να πραγματοποιηθούν ταυτόχρονα σε διαφορετικές χώρες.
Στην έρευνα συμμετείχαν οι ακόλουθες αρχές:
- Βέλγιο: Εισαγγελία Βρυξελλών και Ομοσπονδιακή Αστυνομία.
- Φινλανδία: Εθνική Υπηρεσία Ερευνών.
- Γερμανία: Εισαγγελία Αμβούργου, Ομοσπονδιακή Υπηρεσία Εγκληματολογικών Ερευνών και Κρατική Υπηρεσία Εγκληματολογικών Ερευνών του Αμβούργου.
- Ελλάδα: Ελληνική Αστυνομία.
- Ολλανδία: Κέντρο Διεθνούς Δικαστικής Συνδρομής σε Ποινικές Υποθέσεις του Άμστερνταμ.
- Ρουμανία: Εθνική Αστυνομία.
- Ισπανία: Ανακριτικό Δικαστήριο υπ’ αριθμόν 20 της Βαρκελώνης, Εισαγγελία Βαρκελώνης, Mossos d’Esquadra και Guardia Civil.
- Ελβετία: Ομοσπονδιακή Υπηρεσία Αστυνομίας (fedpol) και Γραφείο του Γενικού Εισαγγελέα της Ελβετίας.
- Ηνωμένο Βασίλειο: Μονάδα Ειδικών Επιχειρήσεων της Ανατολικής Περιφέρειας (ERSOU).
- Ηνωμένες Πολιτείες: Εισαγγελία των ΗΠΑ για την Περιφέρεια του Πουέρτο Ρίκο και το γραφείο του FBI στο Σαν Χουάν.
Η επιχείρηση εντάσσεται στο πλαίσιο της ευρωπαϊκής πλατφόρμας EMPACT (Ευρωπαϊκή Πολυεπιστημονική Πλατφόρμα κατά των Εγκληματικών Απειλών), η οποία αντιμετωπίζει τις σημαντικότερες απειλές που προέρχονται από το οργανωμένο και σοβαρό διεθνές έγκλημα και επηρεάζουν την Ευρωπαϊκή Ένωση.
Η EMPACT ενισχύει την ανταλλαγή πληροφοριών και τη στρατηγική και επιχειρησιακή συνεργασία μεταξύ εθνικών αρχών, ευρωπαϊκών θεσμών και διεθνών εταίρων. Η δράση της οργανώνεται σε τετραετείς κύκλους, με βάση τις κοινές προτεραιότητες της Ευρωπαϊκής Ένωσης για την καταπολέμηση του εγκλήματος.
Πηγή: Europol